假设你准备买一件二手户外外套。卖家发来它的数字产品护照,品牌、面料成分、洗护说明都很齐全,付款前就能查看。可看完这些资料,你还是不能确定:卖家手里的那件衣服,真的是护照对应的产品吗?
如果这是一个公开可访问的链接,卖假货的人也可能拿来使用。买家能不能识别这种冒用,还要看有没有进一步核验。
安全 NFC 能补上的,正是这里缺少的一部分依据。接下来,我们沿着这件外套从出厂到转售的过程,看看同一枚标签如何兼顾查护照与验真。
护照是真的,不代表衣服就是真的
数字产品护照(Digital Product Passport,DPP)的作用,是让产品信息可以被查阅。需要提供哪些信息、向谁开放、细到型号还是单件,要看相应的产品规则。护照里的数据本身需要防止未经授权的改动,但这并不能自动证明,眼前的实物就属于这份记录。
普通二维码里公开可读的信息,以及 NFC 标签中的固定网址,可以被复制。如果护照只是通过这样的入口提供资料,却没有进一步核对入口与实物的对应关系,这个入口就可能被放到另一件外套上,仍然指向品牌的真实资料。这里说的是访问入口可能被冒用,并不意味着后台的护照记录被篡改。
GS1 数字签名指南第 4.3 节指出,即使条码包含单件序列号,也可能被复制;额外的实物安全特征可以增强资料与具体商品之间的关联。数字签名保护的是签名数据的来源和完整性,能否识别以假货替代真货,还取决于配套的核验设计。
安全 NFC 可以为这层关联增加验证依据。经过正确配置的芯片能生成受密码学保护的消息,单靠复制一个编号或固定链接,无法生成同样有效的新消息。验证服务校验这份数据,再核对标签与产品的登记关系。接下来还要看标签如何固定:只有能够合理信任它仍然属于这件衣服,来自真标签的证据才对判断这件衣服有意义。
因此,DPP 与防伪可以围绕同一件产品配合工作,但两者提供的依据不同。关于护照制度本身,可以先看欧盟数字产品护照要求指南。
同一枚标签,是怎样完成两件事的?
这件事从出厂前就开始了。标签的安全配置和密钥需要在受控流程中写入,随后把它的安全凭证分配给正确的实物,并关联到指定的护照记录。标签装到成品上之后,还应再次读取,与独立的生产记录核对。否则,芯片即使是真的,也可能把客户带到另一件产品的护照。
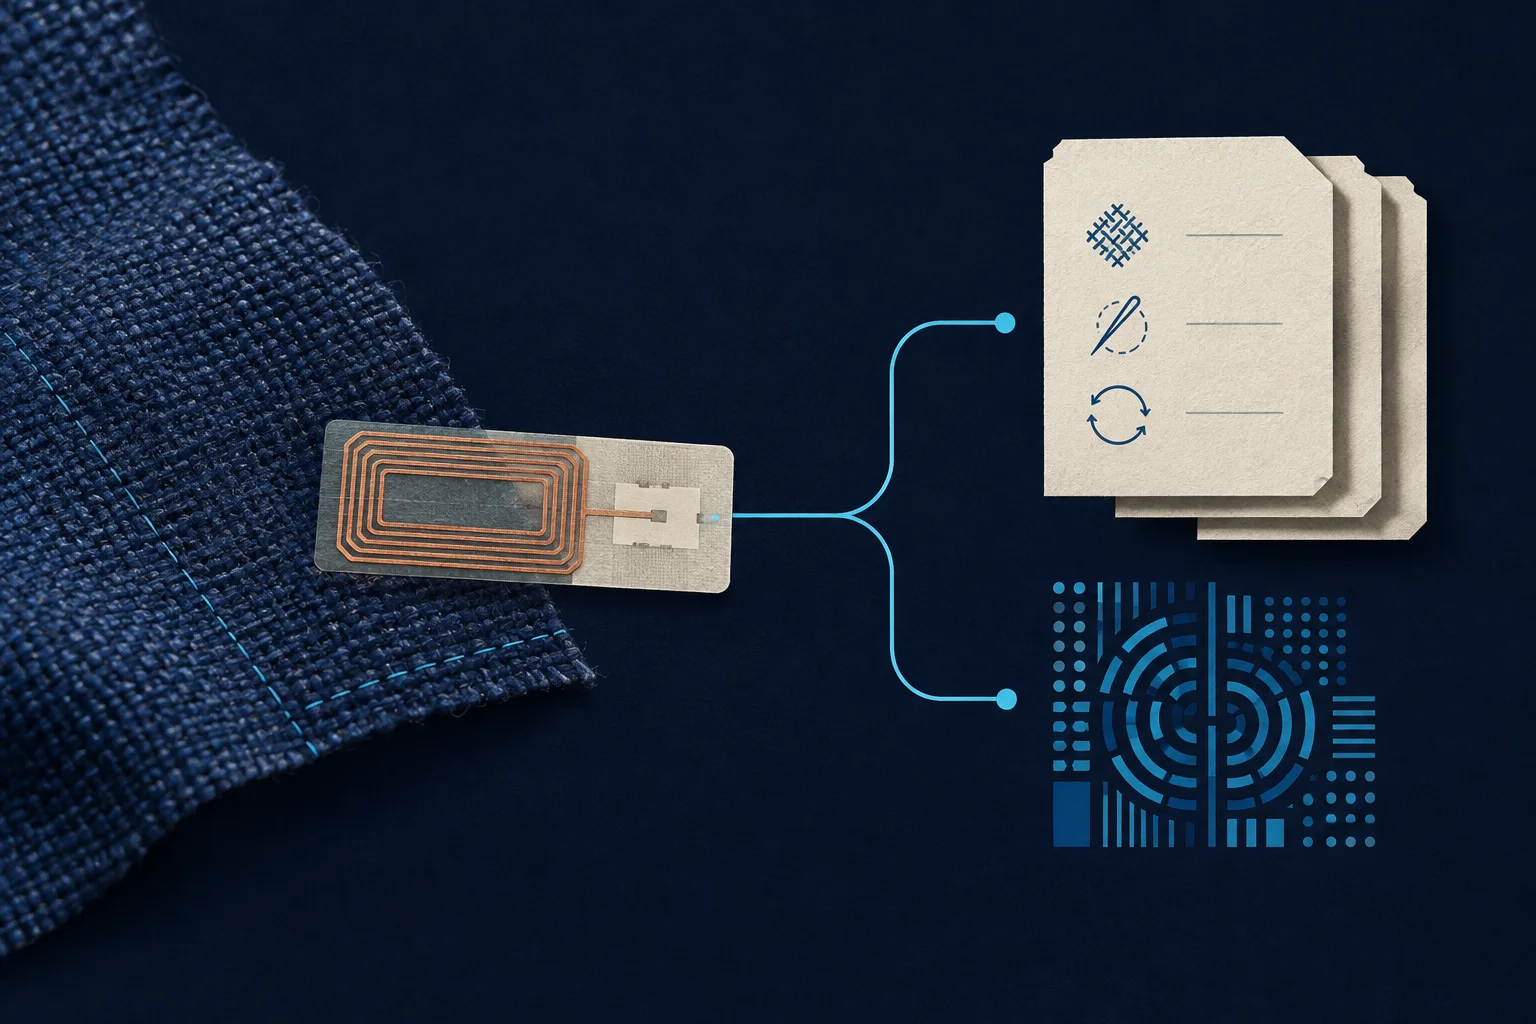
消费者拿兼容的手机靠近标签,手机读取 NFC 中的网址,并在浏览器打开。以 NTAG 424 DNA 为例,安全动态消息(Secure Dynamic Messaging,SDM)功能可以经过配置,在读取的网址中加入动态、受密码学保护的数据。后台使用基于 AES 的密码学机制,校验覆盖指定数据的消息认证码(MAC)。密钥本身不会出现在网址里。具体机制和配置见 NXP AN12196 应用说明。
这一步与按编号查资料的区别很重要。芯片 UID 或印刷序列号并不是秘密;复制它们,可能复现一次查询,却不会让复制者得到生成新有效消息所需的密钥。普通 NFC 标签如果只是存了一个护照链接,并不会因为采用 NFC 就具备这样的能力。
验证服务收到请求后,需要校验受保护的数据,按该标签的读取计数判断是否接受,并查询凭证状态及其与产品的登记关系。计数检查可以帮助识别已经提交过的响应,按规则拒绝重复或倒退的计数。系统还要知道标签是否已启用、尚未分配,或者已经停用。已经停用的旧标签,即使仍能生成有效的密码学响应,也不应再获得新的验真通过结果。
验证通过后,服务可以提供这件产品已登记的护照入口。这个地址应从受控记录中解析,而不是直接采用扫码网址里任意传入的跳转地址。客户看完本次验证结果,就能继续查阅对应资料,不需要再找第二枚实物标签。
护照内容通常保存在连接的系统里,并非全部塞进芯片。面料资料需要更正、维修说明需要更新时,有权限的人员可以在后台处理,不必把每件外套找回来重新写标签。当然,保留一个稳定入口还不够,域名、地址解析和背后的记录都需要长期维护。
从一次 NFC 读取到产品护照
- 读取标签
手机取得标签按配置生成的动态 NFC 消息。
- 校验凭证
服务检查受保护的数据、计数和凭证状态。
- 核对产品
将已发行的标签凭证对应到登记的产品。
- 访问护照
进入指定护照,按访问权限查看资料。
它能挡住哪些复制,又有哪些边界?
假设有人把这件外套公开可访问的固定护照网址复制到假货上。如果这个入口只提供资料,没有进一步的实物核验,复制的网址仍可能打开真实记录。但仅凭复制网址,他生成不了芯片新的受保护消息。这就是“查到了产品记录”和“提供了已发行安全凭证的证据”之间的实际区别。
再往前想一步:如果他保存的不是普通护照网址,而是一次完整的 NFC 响应,里面连有效的保护数据也一起保留了呢?密码学不会让这份已经生成的数据自行失效。若服务此前已经接受过它,跟踪计数的验证方可以识别再次提交,避免将其当作新的依据。但若这份响应从未到过服务端,它仍可能通过计数检查。NTAG 424 DNA 数据手册第 9.3—9.3.1 节明确讨论了这种限制。
读取计数不是时间戳,也不能证明手机此刻一定就在衣服旁边。它统计的是符合条件的芯片读取,不是网页访问次数。手机读到了标签,但请求没有送达服务器时,后台看到的计数就可能出现跳号;刷新浏览器,也可能重新提交旧网址。这些现象本身都不足以断定衣服是假货。
因此,页面应告诉客户这次实际检查了什么,以及请求不能接受时该怎么办。标签读不到、网络故障、发现旧响应被再次提交,是不同的问题。把这些情况一律写成“假货”,反而会损害用户对系统的信任。我们在安全 NFC 验真文章中也解释过,打开网页和验证商品为何必须分清。
真标签还得留在它原来的衣服上
还有一种不需要破解芯片的办法:把真标签移到另一件衣服上。标签可能照常生成有效响应。芯片里的算法看不到周围的面料,不会知道自己已经换了地方。
所以,标签结构本来就是防伪设计的一部分。BrandGuard 的热压式 NFC 服装徽章采用 NTAG 424 DNA,面向适合热压贴合的纺织面料。用在例子中的外套上,仍需把面料、安装位置与贴合工艺放在一起验证。涂层面料、复合面料或对温度敏感的材料,不能直接套用同一做法。
真正要检查的是:徽章能不能完整取下来?连周围一块布剪下后,能不能移植得很像原装?洗涤和反复弯折会不会削弱固定效果?做成成品之后,目标手机还能不能顺利读到?这些答案来自实际衣服和标签结构的测试,芯片安全规格不能代替它们。
让标签在转移时遭到破坏,与让标签经得住多年使用,是两种不同的设计要求。两者需要一起考虑,不能把“耐用”理解成“移不走”。
即使标签固定可靠、验证也通过了,它仍然不能独立证明再生纤维含量是否属实,或者某次维修做得是否合格。这些结论需要可靠的原始资料和负责任的记录提供方。安全 NFC 加强的是实物与记录之间的关联,不是替记录里的每项陈述做检测。
衣服还在用,标签却可能需要换
购买时,买家关心商品是否可信;维修时,维修人员可能需要准确的洗护或部件资料;转售时,下一位买家可能两者都想了解。让这些环节始终对应同一件产品,比出厂时少贴一枚标签更有价值。
这种对应关系不宜完全依赖芯片 UID。标签凭证识别的是一枚已发行的标签,单件产品记录识别的是这件外套,护照标识则指向适用规则要求的资料记录。它们未必同时更换,也未必细到同一层级。如果规则允许型号级护照,多件分别验真的外套,共用同一份型号护照也可以是合理的。
GS1 Digital Link 提供了一种表达产品标识,并结合批次或序列号的方式。它的 URI 语法标准与地址解析标准区分了产品身份,以及这个身份能指向的资料。具体采用哪套标识、怎样接到护照平台,需要在项目中商定。
一次普通的拉链维修,可能只需要有权限的维修方在系统中补充记录,标签仍留在原位。但如果更换的是装有徽章的那片衣料,就还要处理标签身份:通过受控的售后流程,把新标签关联到原来的外套记录,并停用旧凭证。换标不应无意中多出一件“新外套”、抹掉维修历史,或者留下两枚同时声称属于同一件产品的有效标签。公开可见的序列号,也不能当作批准换标的充分依据。
维修记录还需要明确的填写权限。一次 NFC 验证通过,既不能自动证明维修已经发生,也不意味着拿着手机的人有权修改记录。同样,衣服转卖之后,下一位买家不应因此看到上一位顾客的身份或完整扫码历史。能查什么,与能改什么,是分别需要处理的问题。
整合的意义,在这里才更具体:即使载体更换,产品记录仍然能接续下去。与此同时,验证、换标和护照托管也成了长期工作,需要明确由谁负责、在所需年限内怎样提供支持。
查护照,不应只能等到手机碰到实物
回到准备买二手外套的人。衣服还没到手,他根本没法读取标签。如果必须先完成实物验证才能看到所有护照资料,就很难满足购买前的信息需求。ESPR 对购买前访问——包括远程销售——已有规定,第 9—11 条还涉及访问权限和持续可用性。可查阅欧盟法规原文。
因此,资料入口与验真结果应当分开处理。符合要求的二维码、商品销售页面或直接链接,可以提供相应的护照资料;拿到实物后,安全 NFC 再增加本次读取的验证依据。资料仍按相应权限开放,公开入口并不等于所有记录和个人信息都要公开。
载体选择也必须服从具体产品规则。DPP 并非一律要求 NFC,NFC 也不能擅自替代法规指定的二维码。例如,电池护照规则对从 2027 年 2 月 18 日起投放市场或投入使用的电动汽车电池、轻型交通工具电池,以及容量超过 2 kWh 的工业电池,规定了二维码访问要求。这个独立的场景可参见电池护照指南。
在适用的编码格式和位置规则允许时,可以把安全 NFC 与印刷二维码放到同一个标签载体上。这里的“一枚标签”,说的是一份实物载体,而不是只能有一种读取方式。如果验证服务暂时不可用,或者徽章读不到,独立且可信的查询方式可以帮助保留资料访问,但不能把这种访问显示成验真成功。
ESPR 要求的护照可用期限至少覆盖产品预期寿命,并要求在责任经营者停止经营后仍可继续访问。光靠一枚寿命长的芯片做不到这一点。域名、护照服务、备份和访问恢复安排,需要像实物徽章一样认真考虑。
BrandGuard 在其中负责什么
在这套设计里,BrandGuard 的工作范围是安全 NFC 标签的实体结构、受控编码与产品关联,以及所选方案内的在线验证。完整验证方案可在标签验证通过后,引导用户访问与该产品关联的已登记护照地址。服装只是可能的应用之一;其他产品也可以评估耐用型表面安装 NFC 标签,但要根据实际材料和使用环境选择。
护照服务商与责任经营者仍然需要整理所需数据、确认信息准确性、设置访问权限并保证持续可用。加上一层验真,并不会自动完成这些工作,也不等于已经满足 DPP 合规要求。系统之间如何连接,要在具体项目中商定,不能把架构设想说成现成集成。
对品牌来说,首先要想清楚需要保护什么。如果目前只是让客户查到产品资料,符合要求的印刷载体可能已经够用。如果复制身份、以假货替换真货或转移真标签是实际风险,安全 NFC 才能针对固定链接缺少的部分增加依据;前提是发行流程、实物固定与验证服务都做得可靠。
把两者合在一起,最有说服力的理由,还是回到买家的那个问题:这些资料,与我面前的这件商品到底是什么关系?一枚标签可以让答案更容易获得。但要让答案长期可信,产品与记录之间的关系不能在第一次扫描之后就无人维护。其他标签结构的取舍,可以参考防伪标签选型指南。
关于 DPP 与安全 NFC 的常见问题
有了数字产品护照,是不是就能防伪?
不能只凭护照是否存在来判断。如果公开的固定入口可以复制,而系统又没有进一步核对它与实物的关系,就可能被其他商品冒用。能否识别这种情况,取决于具体的验证设计。这里说明的是有条件的风险,不是说所有 DPP 都不安全,也不是说冒用已经普遍发生。
一枚 NFC 标签上能同时印上法规要求的二维码吗?
在适用的编码格式和放置规则允许的情况下,可以把安全 NFC 与印刷二维码做在同一个标签载体上。二维码提供护照入口,安全 NFC 另外提供验真依据。页面应说明各自做了哪些检查,不能把扫码查到资料显示成通过 NFC 验真。
不用 NFC,改用安全 UHF RFID 行不行?
具备密码学认证能力的 UHF 芯片也能用于合适的方案,例如支持 AES 认证的 NXP UCODE DNA Track。UHF 适合专用读写器和批量识读;普通带 NFC 的手机并不能因此读取 UHF 标签,所以面向消费者手机时,安全 NFC 更便于使用。这里讨论的是技术选择,不表示 BrandGuard 目前已经提供 UHF 密码学验真服务。
整本数字产品护照都存在 NFC 芯片里吗?
本文讨论的在线方案不是这样。标签提供访问入口和验证所需的数据,护照内容由连接的系统保存。有权限的人员可以更新资料,不必逐个重写实物标签;前提是产品标识、访问地址和背后的服务持续有人维护。
资料来源与适用范围
- 欧盟 ESPR——《条例 (EU) 2024/1781》第 9—11 条
- 欧盟委员会——数字产品护照常见问题
- 欧盟委员会——电池护照与二维码访问要求
- NXP AN12196——安全动态消息的配置与应用说明
- NXP NT4H2421Gx——NTAG 424 DNA;重放问题见 9.3—9.3.1 节
- GS1 Digital Link——URI 语法标准
- NXP UCODE DNA Track——支持 AES 认证的 UHF RFID
- GS1 数字签名技术实施指南——第 4.3 节,条码复制与实物安全特征
资料核对日期:2026 年 9 月 5 日。文中的外套及其购买、维修、转售情境用于说明设计,不代表实际部署或测试结果。方案建议、芯片能力与法规要求各有适用范围;具体义务和标签性能仍需结合实际产品与项目确认。