Imaginemos que va a comprar una chaqueta técnica de segunda mano. El vendedor le envía su pasaporte digital de producto: la marca coincide, aparece la composición del tejido y las instrucciones de cuidado parecen fiables. Puede consultarlo todo antes de pagar. Lo que aún no sabe es si la chaqueta que le ofrecen corresponde a ese registro.
Si el enlace es público, quien vende una falsificación también podría utilizarlo. Detectar ese uso indebido dependerá de las comprobaciones adicionales disponibles.
Aquí es donde una etiqueta NFC segura puede aportar algo útil. Sigamos esta chaqueta hipotética desde la fábrica hasta la compra, la reparación y la reventa: ¿qué tendría que hacer una sola etiqueta en cada momento?
Un pasaporte auténtico no basta para demostrar que el producto lo es
Un pasaporte digital de producto permite consultar información sobre un producto. La normativa aplicable determina qué información debe incluir, quién puede acceder a ella y con qué grado de detalle. Esos registros necesitan medidas que impidan su modificación no autorizada. Sin embargo, nada de ello demuestra por sí solo que un objeto físico concreto corresponda al registro que se está consultando.
La información legible de un QR impreso convencional y los enlaces NFC estáticos se pueden copiar. Si el pasaporte utiliza esa vía sin comprobaciones adicionales que la vinculen al artículo físico, alguien podría colocar el mismo enlace en otra chaqueta y dirigir al comprador a información auténtica de la marca. Se trata de un posible uso indebido del acceso, no necesariamente de una alteración del registro del pasaporte.
El apartado 4.3 de la guía de firmas digitales de GS1 explica que incluso los códigos de barras con número de serie pueden copiarse y que las marcas físicas de seguridad pueden reforzar la relación con el artículo. Una firma protege el origen y la integridad de los datos firmados; detectar una sustitución depende también del diseño de las comprobaciones que la acompañan.
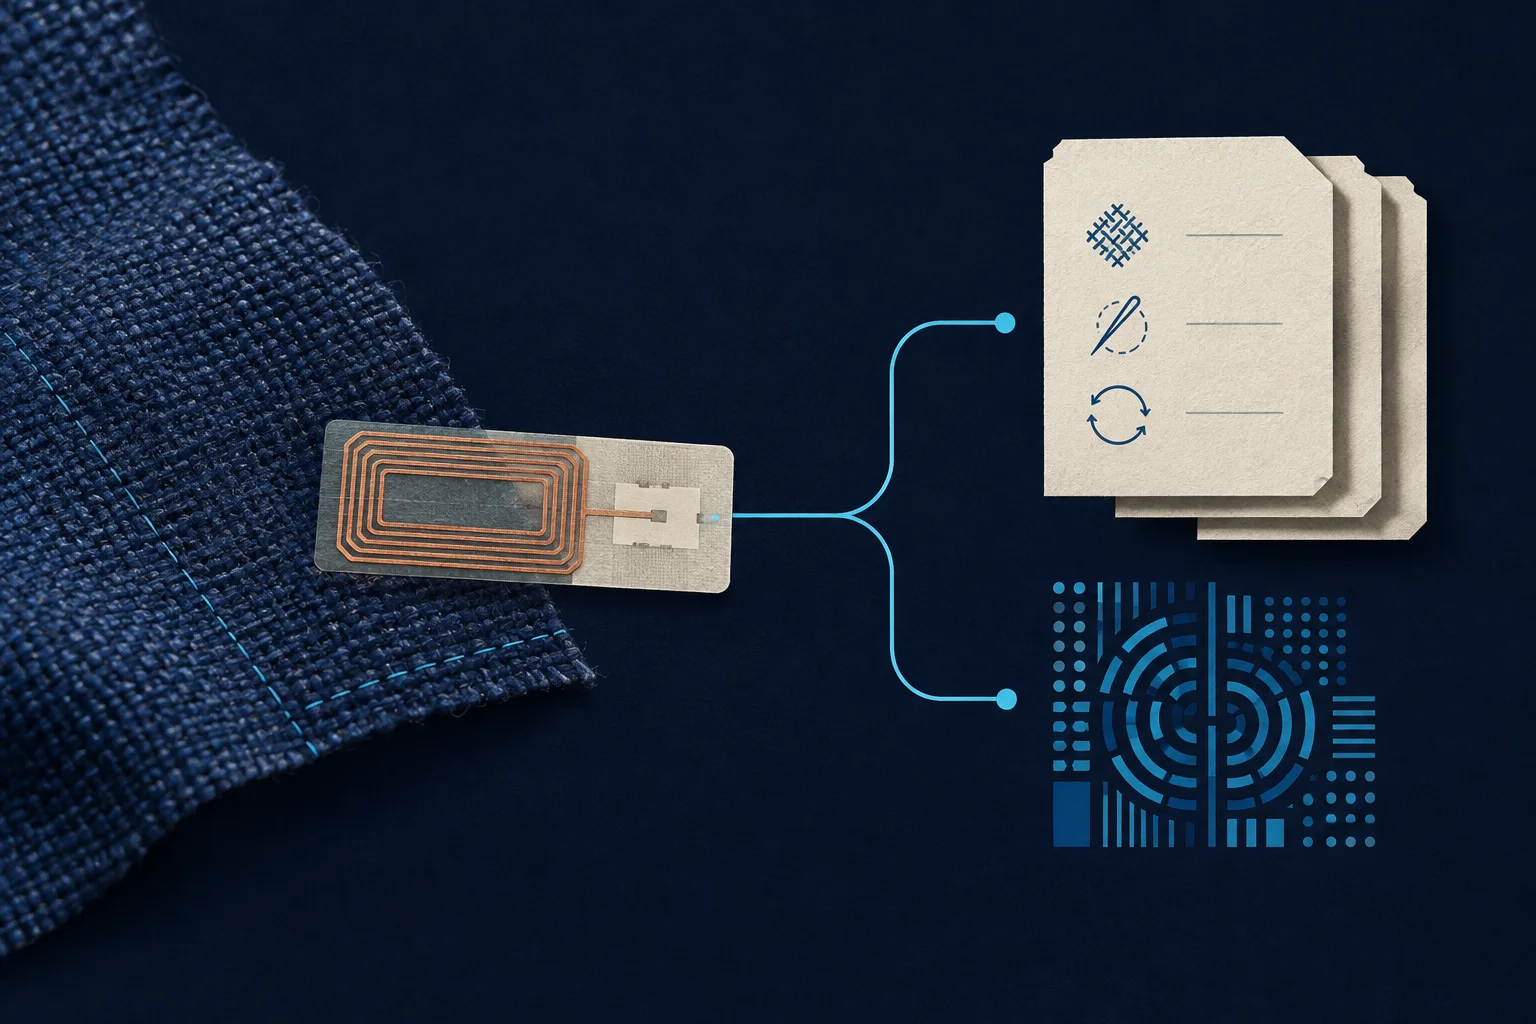
La NFC segura permite cubrir parte de esa separación. Un chip configurado para ello puede generar un mensaje que una copia del identificador o de la URL estática no puede producir por sí sola. Un servicio de verificación comprueba esa prueba y la asociación registrada con el producto. A partir de ahí, importa cómo está fijada la etiqueta: la prueba que aporta una etiqueta auténtica solo resulta útil para esa chaqueta si hay motivos para confiar en que sigue perteneciendo a ella.
Esta distinción es la base para combinar el DPP y la protección contra falsificaciones. Ambas funciones comparten una relación con el producto, pero no aportan la misma prueba. Encontrará el contexto normativo más amplio en nuestra guía del Pasaporte Digital de Producto de la UE.
¿Qué ocurre cuando una etiqueta NFC cumple las dos funciones?
El vínculo se establece antes de que la chaqueta salga de producción. La configuración de seguridad y las claves de la etiqueta deben aprovisionarse en condiciones controladas. Después, su credencial se asigna a la unidad física correcta y se vincula al registro de pasaporte aprobado. Antes de activarla, una última lectura de la prenda terminada se coteja con su registro de fabricación, mantenido de forma independiente. Volver a leer la etiqueta, sin esa referencia, no revela que se haya asignado a la prenda equivocada.
Con un teléfono compatible, el comprador puede acercarlo a la etiqueta, leer una dirección web NFC y abrirla en el navegador. En NTAG 424 DNA, la función Secure Dynamic Messaging (SDM) se puede configurar para incluir en esa dirección datos dinámicos protegidos criptográficamente. El servidor puede validar entonces un código de autenticación de mensajes (MAC) sobre los datos configurados mediante criptografía basada en AES. La clave secreta no se envía en la URL. NXP explica el mecanismo y su configuración en AN12196.
Esto es importante porque ni el UID del chip ni un número de serie impreso son secretos. Copiarlos puede permitir repetir una consulta, pero no proporciona la clave necesaria para generar nuevos mensajes protegidos válidos. Una etiqueta NFC convencional que solo contiene la URL de un pasaporte no adquiere esa capacidad por el mero hecho de utilizar NFC.
El servicio de verificación comprueba el mensaje protegido, rechaza valores del contador repetidos o fuera de orden conforme a las reglas de cada etiqueta y consulta el estado de la credencial y su asociación con el producto. El contador ayuda a distinguir respuestas de las ya aceptadas. También debe comprobarse si la credencial está activa, sin asignar o retirada. Son verificaciones complementarias: una respuesta criptográficamente válida procedente de una etiqueta retirada no debería dar lugar a una nueva confirmación positiva.
Si la verificación es satisfactoria, el servicio puede ofrecer el acceso al pasaporte registrado para ese producto. El destino debe obtenerse de registros controlados, no de una redirección arbitraria incluida en la URL de lectura. Así, el comprador puede consultar el resultado de la verificación y pasar a la información del producto sin necesitar una segunda etiqueta física.
El pasaporte normalmente reside en el sistema conectado, no dentro del chip. Las partes autorizadas pueden actualizar allí la composición o las instrucciones de reparación sin reescribir la etiqueta NFC de cada chaqueta. Mantener un punto de acceso estable resulta útil, pero obliga a conservar también el dominio, las redirecciones y los registros de los que depende.
La vía de acceso mediante NFC segura
- Leer la etiqueta
El teléfono recibe el mensaje NFC dinámico configurado.
- Verificar la prueba
El servicio comprueba los datos protegidos, el contador y el estado de la credencial.
- Identificar el producto
La credencial emitida se relaciona con el producto al que está asignada.
- Abrir el pasaporte
El destino aprobado muestra la información conforme a sus reglas de acceso.
¿Qué impide este sistema y qué se puede seguir copiando?
Supongamos que alguien copia la URL pública y estática del pasaporte de la chaqueta y la coloca en una falsificación. Si esa vía facilita información sin otras comprobaciones físicas, la URL copiada podría seguir abriendo el registro auténtico. Lo que no consigue, solo con ello, es producir nuevos mensajes NFC protegidos del chip. Esa es la diferencia práctica entre compartir un registro y presentar una prueba generada por una credencial de seguridad emitida.
Ahora supongamos que alguien captura una respuesta NFC completa, incluidos sus datos protegidos válidos. La criptografía no hace desaparecer esa respuesta. Si ya se ha aceptado, un verificador que lleve un control de los contadores puede detectar su reutilización y evitar tratarla como una prueba nueva. Sin embargo, una respuesta capturada que el servicio aún no haya recibido podría superar esa comprobación. NXP describe expresamente esta limitación en los apartados 9.3–9.3.1 de la ficha técnica de NTAG 424 DNA.
El contador no es una marca de tiempo ni demuestra que el teléfono se encuentre junto a la chaqueta en ese preciso instante. Además, cuenta determinadas lecturas del chip, no visitas al sitio web. Las lecturas que no llegan al servidor pueden dejar saltos en la secuencia; actualizar el navegador puede volver a enviar una URL anterior. Ninguno de esos hechos demuestra, por sí solo, que la chaqueta sea falsa.
Por eso, un resultado útil para el comprador debe explicar qué ha comprobado realmente el servicio e indicar un siguiente paso comprensible cuando no pueda aceptar la solicitud. Una etiqueta ilegible, un fallo de conexión y una respuesta reutilizada que se rechaza son situaciones diferentes. Mostrar «falso» en los tres casos restaría credibilidad al sistema. Nuestra guía de verificación mediante NFC segura explica por qué abrir una página y verificar un producto deben seguir siendo acciones distintas.
La etiqueta debe seguir unida a la chaqueta
Existe un ataque menos técnico: trasladar una etiqueta auténtica a otra prenda. Sus respuestas criptográficas podrían seguir siendo válidas. Ningún algoritmo del chip puede examinar el tejido que lo rodea y detectar por sí solo que alguien lo ha cambiado de sitio.
Por eso, la construcción de la etiqueta forma parte del diseño de seguridad. BrandGuard ofrece un distintivo NFC termoadherido para prendas, basado en NTAG 424 DNA y destinado a tejidos compatibles. En la chaqueta de este ejemplo habría que evaluar conjuntamente el tejido, la posición del distintivo y el proceso de adhesión. Una solución termoadherida no es automáticamente adecuada para cualquier tejido recubierto, laminado o sensible al calor.
Las preguntas relevantes son físicas: ¿se puede retirar el distintivo intacto? ¿Se puede recortar el tejido de alrededor e insertarlo en otra prenda de forma convincente? ¿El lavado o la flexión debilitan la unión? ¿El teléfono previsto sigue leyendo correctamente el conjunto terminado? Las respuestas requieren ensayos sobre la prenda y la construcción reales; no se encuentran en las especificaciones de seguridad del chip.
Una etiqueta diseñada para romperse si se intenta trasladar y otra pensada para resistir años de uso plantean exigencias de ingeniería diferentes. El diseño debe atender a ambas, sin suponer que «duradera» significa también «difícil de transferir».
Ni siquiera una etiqueta bien fijada y verificada correctamente demuestra por sí sola el porcentaje de fibra reciclada o la calidad de una reparación. Esas afirmaciones necesitan datos de origen fiables y responsables identificados. La NFC segura refuerza la asociación con un registro; no inspecciona cada una de las afirmaciones que contiene.
La chaqueta puede durar más que su primera etiqueta
Al comprarla, el cliente quiere confiar en la prenda que le ofrecen. Durante una reparación, el técnico puede necesitar las instrucciones de cuidado o la información correcta sobre sus componentes. Cuando se revende, el nuevo comprador puede querer ambas cosas. Mantener una misma relación con el producto a lo largo de esos cambios aporta más valor que ahorrarse una etiqueta adicional en fábrica.
Esa relación no debería depender por completo del UID del chip. La credencial identifica una etiqueta emitida; el registro de la unidad identifica la chaqueta; el identificador del pasaporte corresponde al registro de información que exige la normativa aplicable. Pueden tener distintos periodos de vigencia y niveles de detalle. Varias chaquetas autenticadas individualmente podrían compartir legítimamente un pasaporte de modelo cuando así lo establezcan las reglas correspondientes.
GS1 Digital Link ofrece una forma de expresar identificadores de producto con calificadores, como el lote o el número de serie. Su norma de sintaxis URI y su norma de resolución distinguen la identidad del producto de los recursos de información a los que puede dar acceso. El sistema de identificación y la conexión con la plataforma de pasaportes se acuerdan para cada proyecto.
Si una reparación sustituye la cremallera y deja el distintivo en su sitio, la misma etiqueta puede seguir dando acceso a la información del producto. Una anotación de servicio autorizada actualiza el registro sin cambiar la etiqueta ni la identidad de la chaqueta. Pero si se sustituye la pieza de tejido donde va colocado el distintivo, la nueva etiqueta debería darse de alta en el registro existente, y la credencial anterior retirarse mediante un procedimiento controlado. La reparación no debería crear por error una segunda chaqueta en el sistema, borrar el historial ni dejar dos etiquetas activas atribuidas a la misma unidad. Un número de serie visible para cualquiera no basta para autorizar ese cambio.
El registro de servicio también necesita una persona o entidad autorizada para aportar la información. Una lectura NFC satisfactoria no demuestra, por sí sola, que se haya realizado una reparación ni concede a quien sostiene el teléfono permiso para registrarla. Del mismo modo, la reventa no debería revelar al nuevo comprador la identidad del cliente anterior ni todo su historial de lecturas. Consultar información y modificarla requieren permisos distintos.
Aquí se aprecia la utilidad de un diseño integrado: el soporte físico puede cambiar sin fragmentar el historial del producto. También supone asumir una responsabilidad continuada. La verificación, la sustitución de etiquetas y el alojamiento del pasaporte necesitan un responsable y acuerdos de soporte durante todo el tiempo en que deban mantenerse.
La información obligatoria del pasaporte no debe depender de una nueva lectura NFC
Volvamos al comprador de segunda mano. Antes de recibir la chaqueta, no tiene ninguna etiqueta que leer. Condicionar toda la información del pasaporte a una autenticación física satisfactoria tendría poco sentido; además, el ESPR contempla expresamente el acceso antes de la compra, también en la venta a distancia. Los artículos 9–11 regulan asimismo los derechos de acceso y la continuidad de la disponibilidad. Véase el reglamento de la UE.
Un diseño adecuado separa, por tanto, la consulta de información del resultado de autenticidad. Un QR permitido, una oferta en línea o un enlace directo pueden dar acceso a la información del pasaporte que corresponda. La vía de NFC segura añade sus pruebas de verificación cuando se dispone del artículo para leerlo. El acceso sigue sujeto a los derechos pertinentes: que exista una entrada pública no significa que todos los registros o datos personales deban ser públicos.
La elección del soporte debe respetar las reglas específicas del producto. La NFC no es obligatoria para todos los DPP, ni puede sustituir sin más a un QR exigido por la normativa. Por ejemplo, las disposiciones sobre el pasaporte de baterías establecen el acceso mediante QR para las baterías de vehículos eléctricos, las de medios de transporte ligeros y las industriales de más de 2 kWh que se introduzcan en el mercado o se pongan en servicio a partir del 18 de febrero de 2027. Nuestra guía del pasaporte de baterías trata ese caso específico.
Cuando las reglas de formato y colocación lo permitan, una misma etiqueta física puede combinar NFC segura y un QR impreso. En ese caso, «una etiqueta» significa un soporte físico, no un único método de acceso. Si el verificador deja de estar disponible o el distintivo resulta ilegible, una vía de consulta independiente y fiable puede ayudar a mantener el acceso sin presentar la autenticación como satisfactoria.
El ESPR vincula la disponibilidad del pasaporte, como mínimo, a la vida útil prevista del producto y exige que continúe disponible aunque el operador responsable cese su actividad. Un chip de larga duración no puede garantizarlo por sí solo. Los dominios, los servicios de pasaporte, las copias de seguridad y la recuperación del acceso merecen tanta atención como el distintivo.
Qué puede aportar BrandGuard
En este diseño, la aportación de BrandGuard comprende la etiqueta física NFC segura, la codificación y asociación controladas con el producto y la verificación en línea dentro de la solución elegida. La solución completa de verificación puede ofrecer una conexión controlada con un destino de pasaporte registrado para el producto. Las prendas son una aplicación posible; una etiqueta NFC duradera de montaje en superficie puede ser adecuada para otro producto tras evaluar sus materiales y condiciones de uso.
El proveedor del pasaporte y el operador responsable siguen teniendo que organizar los datos exigidos, asegurar su exactitud, implantar los derechos de acceso y mantener la disponibilidad. Incorporar autenticación no aporta automáticamente esas funciones ni garantiza el cumplimiento de los requisitos del DPP. La conexión entre los sistemas debe acordarse para cada proyecto: proponer una arquitectura no equivale a disponer de una integración lista para usar.
Para una marca, la decisión depende de qué necesita proteger. Si el objetivo inmediato consiste únicamente en facilitar información sobre el producto, puede bastar un soporte impreso permitido. Cuando la copia de identidades, la sustitución por falsificaciones o el traslado de etiquetas son riesgos plausibles, la NFC segura puede aportar pruebas que un enlace estático no ofrece, siempre que se acompañe de una emisión, una fijación física y una verificación bien resueltas.
La razón más sólida para combinar ambas funciones es responder mejor a la pregunta inicial del comprador: ¿qué relación tiene esta información con el artículo que tengo delante? Una sola etiqueta puede facilitar esa respuesta. Para que siga siendo fiable, el producto físico y sus registros deben permanecer vinculados mucho después de la primera lectura. Nuestra guía de etiquetas antifalsificación recoge otras opciones de construcción.
Preguntas sobre el DPP y la NFC segura
¿Un Pasaporte Digital de Producto evita las falsificaciones?
La existencia de un DPP no demuestra por sí sola que el artículo sea auténtico. Si el pasaporte utiliza un enlace público y estático sin otras comprobaciones que lo vinculen al objeto físico, otro artículo podría utilizar indebidamente ese acceso. Detectarlo depende del diseño de la verificación. Es un riesgo sujeto a esas condiciones, no una afirmación de que todos los DPP sean vulnerables ni de que su uso indebido esté generalizado.
¿Puede una misma etiqueta NFC incluir también el QR obligatorio?
Una etiqueta física puede combinar NFC segura y un QR impreso cuando las reglas aplicables de formato y colocación lo permitan. El QR puede dar acceso al pasaporte, mientras que la vía NFC segura puede aportar pruebas de autenticación. Cada vía debe dejar claro qué comprobaciones se han realizado, si se ha realizado alguna.
¿Se podría utilizar RFID UHF segura en lugar de NFC?
La RFID UHF con capacidades criptográficas puede formar parte de un diseño adecuado; NXP UCODE DNA Track es un ejemplo que admite autenticación AES. La UHF resulta apropiada para lectores específicos y procesos de lectura por lotes. Los teléfonos convencionales con NFC no leen etiquetas UHF, lo que convierte a la NFC segura en una opción práctica para el acceso del consumidor desde su móvil. Esta distinción tecnológica no implica que BrandGuard ofrezca actualmente un servicio de UHF criptográfica.
¿Se guarda todo el Pasaporte Digital de Producto en el chip NFC?
No en el diseño conectado que se describe aquí. La etiqueta contiene el punto de acceso y los datos relacionados con la autenticación; el sistema conectado conserva la información del pasaporte. Las partes autorizadas pueden actualizarla sin reescribir la etiqueta física, siempre que los identificadores y la vía de acceso se mantengan correctamente.
Fuentes y alcance
- ESPR de la UE — Reglamento (UE) 2024/1781, artículos 9–11
- Comisión Europea — preguntas frecuentes sobre el Pasaporte Digital de Producto
- Comisión Europea — pasaportes de baterías y acceso mediante QR
- NXP AN12196 — configuración y aplicación de Secure Dynamic Messaging
- NXP NT4H2421Gx — NTAG 424 DNA; consideraciones sobre reutilización de respuestas en los apartados 9.3–9.3.1
- GS1 Digital Link — norma de sintaxis URI
- NXP UCODE DNA Track — RFID UHF con autenticación AES
- GS1 — Guía técnica de firmas digitales, apartado 4.3: copia de códigos y marcas físicas de seguridad
Fuentes revisadas el 5 de septiembre de 2026. La chaqueta y las situaciones de compra, reparación y reventa son ejemplos ilustrativos, no una implantación real ni resultados de ensayos. El diseño propuesto se distingue de las capacidades del chip y de las exigencias legales; las obligaciones definitivas y el comportamiento de la construcción dependen del producto y del proyecto concretos.