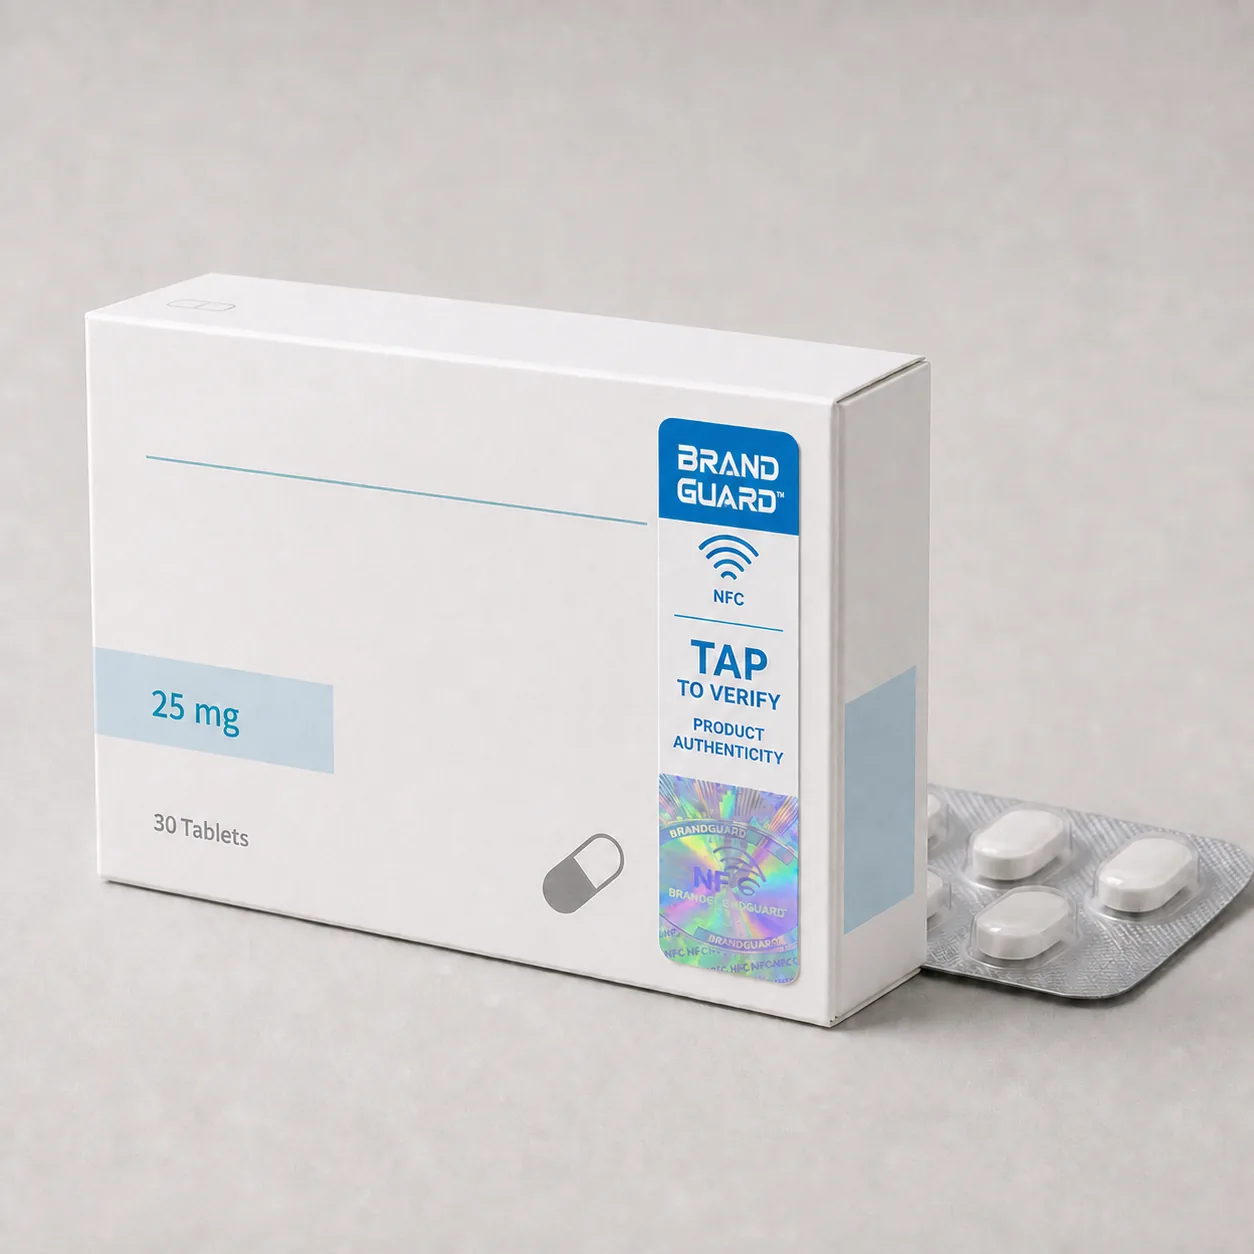
Acercar el teléfono a una etiqueta NFC y ver una web conocida puede resultar convincente. Sin embargo, abrir una página no demuestra por sí solo que el producto sea auténtico. Una dirección web es información pública: puede copiarse en otra etiqueta NFC, imprimirse como código QR o compartirse como un enlace normal.
La verificación segura de productos mediante NFC comienza cuando cada lectura incorpora una prueba que no puede reproducirse copiando la URL. El servicio debe evaluar esa prueba, relacionarla con una identidad aprobada y devolver un resultado para esa interacción concreta, no mostrar la misma página a todos los visitantes.
Abrir contenido y verificar un producto no son lo mismo
Ambas experiencias pueden empezar con el mismo gesto, pero la evidencia que sustenta el resultado es distinta.
Un enlace NFC estático
La etiqueta guarda un destino fijo. Cualquier etiqueta compatible puede programarse con la misma dirección, así que llegar a la página solo demuestra que el teléfono leyó esa URL.
Una interacción NFC verificada
Un chip seguro aporta datos criptográficos que cambian entre lecturas. Antes de responder, el servicio evalúa el mensaje, la identidad aprobada de la unidad y el estado pertinente.
¿Qué ocurre durante una lectura NFC segura?
Para el usuario basta con acercar el móvil. Aunque no haga falta una aplicación, detrás de ese gesto se ejecutan varias comprobaciones.
- 01
Acercar el teléfono
Un móvil compatible lee la etiqueta NFC y abre en el navegador la solicitud web codificada.
- 02
Generar evidencia nueva
El chip seguro utiliza su credencial protegida y el contexto de lectura para calcular un nuevo mensaje de autenticación.
- 03
Enviar la solicitud
Secure Dynamic Messaging puede incorporar los campos dinámicos necesarios a una dirección web estándar para que el navegador los envíe al servicio.
- 04
Evaluar la evidencia
El servicio comprueba la integridad criptográfica, la relación con la unidad, el contador de lecturas y, cuando procede, la señal del estado del sello.
- 05
Devolver un resultado útil
El cliente recibe el resultado actual y, cuando corresponde, puede continuar a un registro de producto o una experiencia aprobada por la marca.
Qué función cumple cada tecnología de seguridad
Las soluciones BrandGuard pueden apoyarse en funciones documentadas de NXP NTAG 424 DNA y NTAG 424 DNA TagTamper. Más que enumerar siglas, conviene entender qué aporta cada una al proceso de verificación.
AES-128
Base criptográfica ampliamente estandarizada que el chip utiliza para calcular y proteger la evidencia de autenticación. La credencial secreta no aparece en la URL pública.
AES-CMAC
Mecanismo de autenticación de mensajes que permite determinar si los datos protegidos son coherentes con la credencial registrada para la etiqueta aprobada.
SDM y SUN
Secure Dynamic Messaging incorpora datos dinámicos a una interacción web NFC normal. NXP denomina Secure Unique NFC al mensaje de autenticación generado en cada lectura.
Contador de lecturas
Aporta contexto secuencial para evaluar reutilizaciones o repeticiones. No es un reloj y no debe presentarse como una marca de tiempo.
¿Qué sucede si alguien copia la información visible?
La verificación segura distingue entre el contenido público, fácil de copiar, y la evidencia que debe ser válida para la identidad y la interacción aprobadas.
Copiar la URL
El destino estático copiado puede abrir una página, pero no genera un nuevo mensaje de autenticación válido a partir de la credencial genuina.
Repetir una solicitud anterior
Una solicitud observada previamente puede evaluarse frente al historial del contador y las reglas del proyecto. Una URL con aspecto válido no se acepta automáticamente como una interacción nueva.
Trasladar una etiqueta genuina
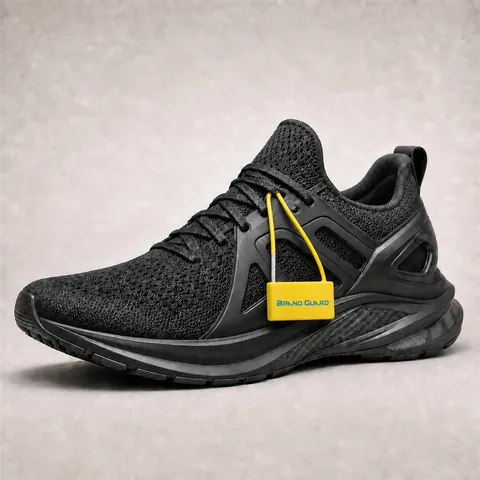
La criptografía no demuestra que una etiqueta genuina intacta siga unida al objeto original. Las etiquetas destructibles, adhesivos validados, cierres y precintos de cable ayudan a dificultar o hacer visible el traslado.
Por qué la integración física también forma parte de la seguridad
Un chip seguro puede generar evidencia criptográfica, pero no elige la antena, el adhesivo, la trayectoria del cierre, la longitud del cable ni la posición adecuados para el producto real. Estas decisiones determinan la fiabilidad de lectura y si la retirada, apertura o reutilización deja una evidencia útil.
En aplicaciones de cierre, NTAG 424 DNA TagTamper puede aportar una señal del circuito antimanipulación. Esa señal solo resulta significativa cuando el circuito, la antena y la apertura del envase se diseñan y validan conjuntamente. Por ello, BrandGuard evalúa la construcción final instalada, no el chip aislado.
Ver formatos de producto BrandGuard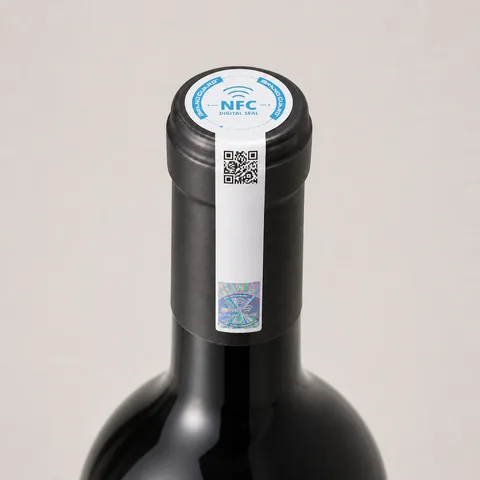
Cómo convierte BrandGuard el chip en una solución lista para el producto
El chip aporta funciones de seguridad documentadas. BrandGuard las integra en el diseño físico, la producción, la verificación y la operación del producto.
Ingeniería de producto
Seleccionamos el formato NFC, la antena, los materiales y el método de fijación o cierre según el producto, el entorno y la interacción prevista.
Producción controlada
Fabricamos la construcción aprobada, aplicamos el perfil seguro acordado y asociamos cada identidad codificada a la unidad prevista mediante un proceso repetible.
Verificación y soporte
Configuramos el resultado para el cliente, apoyamos la transición a producción y gestionamos excepciones y responsabilidades del ciclo de vida dentro del alcance acordado.
Dónde puede utilizarse la verificación NFC segura
- Autenticación de productos y envases prémium
- Supervisión de cierres y precintos de un solo uso
- Prendas, calzado y objetos reutilizables
- Cajas de equipos, taquillas y logística
- Pasaportes digitales de producto y posventa
Preguntas frecuentes
¿El NFC es por sí mismo una tecnología antifalsificación?
No necesariamente. Una etiqueta NFC básica puede contener solo un identificador o una URL estática. El valor antifalsificación depende del perfil seguro, la verificación en servidor, la relación con cada unidad y la integración física del sistema completo.
¿Se puede copiar un enlace NFC?
Sí. Una URL visible puede copiarse. La verificación segura busca que copiar la URL no reproduzca la evidencia criptográfica nueva que se espera de la etiqueta aprobada.
¿Hace falta una aplicación para verificar un NFC seguro?
No tiene por qué. Con un teléfono compatible y un flujo web bien configurado, el navegador puede enviar la solicitud dinámica al servicio de verificación.
¿Qué protege AES-128?
Sustenta operaciones de autenticación criptográfica y mensajería segura. Por sí solo no impide trasladar una etiqueta genuina; para ello hace falta una construcción física adecuada.
¿Puede el NFC indicar que un envase se ha abierto?
Un perfil TagTamper compatible puede aportar una señal del estado del cierre si se combina con un circuito correctamente diseñado y validado. La afirmación siempre debe vincularse a la construcción aprobada.
Este artículo describe capacidades públicas y principios del sistema. No incluye credenciales, parámetros de codificación, umbrales de verificación, interfaces ni información de despliegue.