中古の機能性ジャケットを買う場面を想像してください。販売者からデジタルプロダクトパスポートが送られてきました。ブランド名は正しく、素材やお手入れの情報も載っています。購入前にひと通り読めるのは便利です。ただ、その記録が、売りに出されているジャケットのものなのかは、まだ分かりません。
公開されているリンクなら、偽物の販売者が転用する可能性もあります。それを見分けられるかどうかは、追加の確認の仕組みによって変わります。
ここに、セキュアNFCタグを使う意味があります。このジャケットを仮の例として、工場でタグを付けるとき、購入するとき、数年後に修理や再販をするとき、それぞれ何が必要になるのかを見ていきます。
パスポートが本物でも、製品が本物とは限らない
デジタルプロダクトパスポートは、製品情報にアクセスするための仕組みです。どの情報を、誰に、どの粒度で提供するかは、適用される規則によって異なります。記録自体にも、不正な改変を防ぐ対策が必要です。しかし、それだけでは、目の前の実物が表示中の記録に対応する製品だとは確認できません。
一般的な印刷QRコードの読み取り可能な情報や、NFCタグに記録された固定リンクはコピーできます。パスポートがこうした入口から情報を提供するだけで、実物との対応を確認する仕組みを備えていなければ、別のジャケットに同じリンクを付けて、ブランドの正しい情報へ誘導できる可能性があります。これはアクセス経路の悪用であり、パスポートの記録自体が改ざんされたという意味ではありません。
GS1の電子署名ガイドライン第4.3節は、シリアル番号を含むバーコードでもコピーされ得ることと、物理的なセキュリティ表示を加えることで実物との対応を確かめやすくなることを説明しています。電子署名が保護するのは署名対象データの出所と完全性です。偽物へのすり替えを見分けられるかどうかは、併用する検証の仕組みにも左右されます。
セキュアNFCは、この不足しているつながりの一部を補います。適切に設定されたチップは、識別子や固定URLをコピーするだけでは作れないメッセージを生成できます。検証サービスは、その証拠と、登録済みの製品との紐付けを確認します。さらに重要になるのが、実物への取り付けです。本物のタグから得た証拠をジャケットの判断に役立てるには、そのタグが今も正しいジャケットに付いていると信頼できる理由が必要です。
DPPと偽造品対策を組み合わせる際は、この違いが出発点になります。両者は同じ製品との関係を共有できますが、提供する証拠は同じではありません。パスポート制度全体については、EUデジタルプロダクトパスポートの解説をご覧ください。
1つのNFCタグで両方を支える仕組み
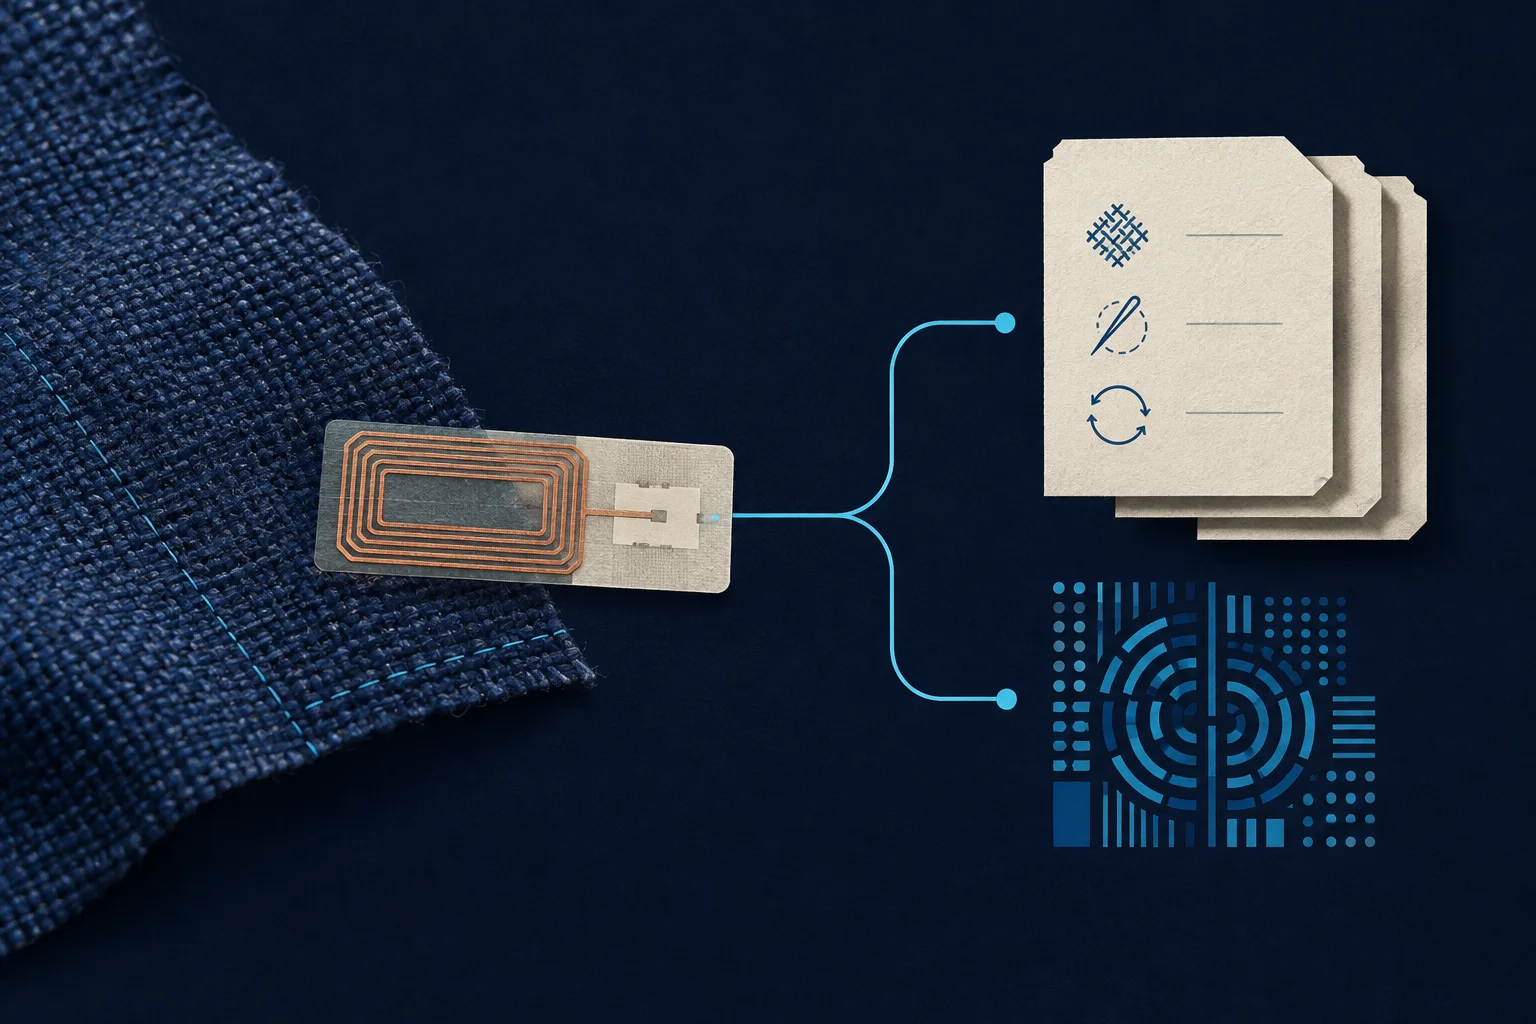
製品との紐付けは、ジャケットが工場を出る前に始まります。まず、管理された環境でタグにセキュリティ設定と鍵を組み込みます。その認証情報を正しい個体に割り当て、承認済みのパスポート記録に紐付けます。最後に、タグを取り付けた完成品を読み取り、タグとは別に管理された製造記録と照合します。同じタグをもう一度読むだけでは、最初の割り当てミスを見逃しかねません。ここを誤ると、チップ自体は正しくても、購入者に別の製品の情報を案内してしまいます。
対応するスマートフォンをかざすと、NFCに記録されたウェブアドレスを読み取り、ブラウザーで開けます。NTAG 424 DNAでは、Secure Dynamic Messaging(SDM)を設定することで、動的に変化し、暗号技術で保護されたデータをそのアドレスに含められます。バックエンドは、設定された対象データに対するメッセージ認証コード(MAC)を、AESベースの暗号技術で検証します。秘密鍵そのものがURLに送られるわけではありません。仕組みと設定方法は、NXPのAN12196に説明されています。
ここが重要なのは、チップのUIDや印刷されたシリアル番号が秘密ではないからです。それらをコピーすれば、同じ情報を検索できる場合はあります。しかし、新しい有効な保護メッセージを生成するための鍵まで手に入るわけではありません。パスポートのURLだけを記録した通常のNFCタグに、NFCであるという理由だけで同じ機能が備わることもありません。
検証サービスは、保護されたメッセージを確認し、タグごとのカウンター判定ルールを適用したうえで、発行済みの認証情報と製品との紐付けを参照します。カウンターの履歴を保持することで、同じ値の再使用や、すでに受け付けた値より古い応答を拒否できます。ただし、未受信の応答を取得された場合の制約は残ります。また、認証情報が有効なのか、製品に未割り当てなのか、失効済みなのかも確認が必要です。失効済みのタグから暗号学的には正しい応答が届いても、新たな認証成功として扱うべきではありません。
検証に成功した後、サービスは、その製品に登録されたパスポートの参照先を案内できます。参照先は管理された記録から取得し、読み取りURLに含まれる任意のリダイレクト先をそのまま信用しない設計にします。購入者は検証結果を確認し、そのまま製品情報へ進めます。もう1つ物理タグを付ける必要はありません。
パスポートの情報は通常、チップの中にすべて詰め込むのではなく、接続先のシステムで保持します。権限を持つ担当者は、各ジャケットのタグを書き換えずに、素材情報や修理の案内を更新できます。変わらない入口を用意する利点はありますが、その背後にあるドメイン、転送設定、記録を運営側が維持することは欠かせません。
セキュアNFCからアクセスする場合
- タグを読み取る
スマートフォンが、設定に従って生成された動的NFCメッセージを受け取ります。
- 応答を検証する
サービスが保護データ、カウンター、認証情報の状態を確認します。
- 対応する製品を確認する
発行済みの認証情報から、登録された製品との紐付けを参照します。
- パスポートを開く
承認済みの参照先で、アクセス権に応じた情報を表示します。
防げるコピーと、なお残るコピーの問題
ジャケットの公開された固定パスポートURLが、偽物にコピーされたとします。その経路が情報を表示するだけで、実物をさらに確認しない仕組みなら、コピーしたURLからも本物の記録が開く場合があります。ただし、URLをコピーしただけで、チップの新しい保護メッセージを生成できるわけではありません。記録を他人に見せることと、発行済みの認証情報に基づく証拠を提示することの違いは、ここにあります。
では、有効な保護データを含むNFC応答全体を取得されたらどうでしょうか。暗号技術を使っても、取得済みの応答そのものは消えません。すでに受け付けた応答なら、カウンターを追跡する検証サービスは再利用を検知し、新しい証拠として扱わずに済みます。ただし、取得された応答をサービスがまだ受け取っていなければ、そのカウンター判定を通過する場合があります。NXPはこの制約を、NTAG 424 DNAデータシートの9.3〜9.3.1節で明示しています。
カウンターは時刻情報ではなく、スマートフォンが今この瞬間にジャケットのそばにあることの証明でもありません。また、数えているのは所定の条件を満たすチップの読み取りであり、ウェブサイトへの訪問回数ではありません。サーバーまで届かない読み取りがあれば、数値は飛びます。ブラウザーの再読み込みでは、古いURLがもう一度送信されることもあります。どちらも、それだけでジャケットが偽物だと判断できる現象ではありません。
利用者に返す結果には、実際に何を確認できたのかを示し、受け付けられなかった場合には、次にどうすればよいかを分かりやすく伝える必要があります。タグを読み取れない場合、通信が途切れた場合、応答の再利用が拒否された場合は、それぞれ状況が違います。すべてを「偽物」と表示すれば、仕組みへの信頼を損ねます。ページの表示と製品の検証を区別すべき理由は、セキュアNFC検証の解説でも取り上げています。
タグが、そのジャケットに付いたままであること
もっと単純な手口もあります。本物のタグを、別の衣服に移す方法です。移された後も、タグは有効な暗号応答を返すかもしれません。チップ内部のアルゴリズムは、周囲の生地を調べて、タグが移植されたかどうかを判断することはできません。
そのため、タグの構造と取り付け方もセキュリティ設計の一部になります。BrandGuardは、NTAG 424 DNAを用いた、対応する繊維素材向けの熱圧着式NFC衣料用バッジを提供しています。今回のジャケットに採用するなら、生地、取り付け位置、接着工程を組み合わせた状態で適合性を確認する必要があります。熱圧着式だからといって、すべてのコーティング生地、ラミネート生地、熱に弱い素材に使えるわけではありません。
確認すべきなのは、実物に起こり得ることです。バッジを壊さずに外せるか。周囲の生地ごと切り取って、別の衣服に違和感なく移せるか。洗濯や屈曲で接着が弱くならないか。取り付け後も、想定するスマートフォンで読み取れるか。答えは、実際の衣服と取り付け構造を使った試験で確かめます。チップのセキュリティ仕様だけでは分かりません。
移し替えようとすると壊れるタグと、長年の使用に耐えるタグでは、設計上の要求が異なります。「耐久性があるから移し替えにも強い」とは考えず、両方の要求を、実際の使用条件に照らして検討する必要があります。
取り付けが確かで、タグの検証にも成功したとしても、それだけで再生繊維の配合率や修理の品質を証明できるわけではありません。そうした情報には、信頼できる根拠と、責任を持って記録する人や組織が必要です。セキュアNFCが補強するのは、実物と記録のつながりであって、記録に書かれたすべての内容をチップが検査するわけではありません。
ジャケットは、最初のタグより長く使われるかもしれない
購入時には、売られている品物を信頼できるかが気になります。修理時には、担当者が正しい取り扱い方法や部材情報を必要とするでしょう。再販時には、新しい購入者がその両方を知りたいかもしれません。こうした場面を通じて同じ製品の記録をつなげる価値は、工場でラベルを1枚減らすことよりも大きいはずです。
このつながりを、チップのUIDだけに依存させるべきではありません。タグの認証情報は発行済みタグを、個体の記録はそのジャケットを、パスポート識別子は規則に従って用意する情報記録を指します。それぞれの存続期間や識別の粒度は、同じとは限りません。適用規則がモデル単位のパスポートを求めるなら、個別に認証される複数のジャケットが、同じモデルのパスポートを参照する構成も成立します。
GS1 Digital Linkは、製品識別子にロットやシリアル番号などの限定情報を加え、関連情報へつなぐ方法の1つです。URI標準が識別子の表し方を定め、リゾルバー標準は、その識別子から関連する情報やサービスへ案内する仕組みを定めています。製品を識別することと、情報を掲載する個々のページの所在は、分けて考えられます。具体的な識別方式と接続方法は、案件ごとに決めます。
例えば、正規の修理でファスナーを交換し、バッジには変更がなければ、既存のジャケット記録に修理履歴を追加し、タグはそのまま使えます。一方、バッジが付いた生地のパネルごと交換する場合は、新しいタグを既存のジャケット記録に登録し、旧タグの認証情報を管理された手順で失効させる必要があります。修理しただけなのに別のジャケットが新規登録されたり、修理履歴が消えたり、同じ個体を示す有効なタグが2つ残ったりしてはいけません。公開されているシリアル番号を知っているだけでは、この変更を承認する資格にはなりません。
修理記録の追加にも、権限を持つ登録者が必要です。タグの読み取りに成功したことだけで、修理が実施された事実が確認できるわけでも、スマートフォンを持つ人に編集権限が与えられるわけでもありません。同様に、再販の際、新しい購入者に前の所有者の個人情報や読み取り履歴のすべてを見せるべきではありません。情報を閲覧する権利と、変更する権限は分けて判断します。
タグを交換しても、製品の履歴を矛盾なく引き継げること。ここに、両者を組み合わせて設計する利点があります。同時に、継続して運用する責任も生まれます。検証、タグ交換、パスポートの保管について、必要な期間を通じて誰が担い、どう支えるかを決めておかなければなりません。
必要なパスポート情報を、その場でのタッチ必須にしない
中古品を買う人の立場に戻りましょう。ジャケットが届く前には、タグを読み取れません。実物の認証に成功するまでパスポートの情報を一切見せない仕組みでは、購入前の確認ができなくなります。ESPRは、遠隔販売を含め、購入前のアクセスを明示的に規定しています。第9〜11条は、アクセス権や継続的な情報提供についても定めています。EU規則の本文で確認できます。
そのため、情報を閲覧する経路と、真正性の検証結果は分けて設計します。認められたQRコード、オンラインの商品掲載ページ、直接リンクなどから、必要なパスポート情報へアクセスできるようにします。実物を読み取れる場面では、セキュアNFCの経路が検証の証拠を追加します。閲覧範囲は、あくまで適切なアクセス権に従います。入口が公開されているからといって、すべての記録や個人情報を公開する必要はありません。
データキャリアの選択は、製品ごとの規則に従う必要があります。すべてのDPPでNFCが必須になるわけではなく、QRコードが義務付けられる場合に、NFCだけで代替することもできません。例えばバッテリーパスポートでは、2027年2月18日以降に市場投入または使用開始されるEV用バッテリー、軽量輸送手段用バッテリー、容量2 kWh超の産業用バッテリーについて、QRコードによるアクセスが規定されています。この分野は、バッテリーパスポートの解説で詳しく扱っています。
適用される形式や取り付け位置の規則が認める場合、1つの物理タグにセキュアNFCと印刷QRコードを組み合わせることは可能です。このとき「1つのタグ」とは、物理的なキャリアが1つという意味で、アクセス方法を1つに限定する意味ではありません。検証サービスが停止したり、バッジが読めなくなったりした際にも、独立した信頼できる照会手段があれば、認証成功を装うことなく情報へのアクセスを維持しやすくなります。
ESPRは、少なくとも想定される製品寿命にわたるパスポートの利用可能性を求め、責任を負う事業者が事業を停止した場合でも、情報を引き続き利用できるようにすることを定めています。長寿命のチップだけでは、この要件を満たせません。ドメイン、パスポートの提供サービス、バックアップ、アクセスを復旧する手段にも、バッジと同じように目を向ける必要があります。
BrandGuardが担当できる部分
この構成でBrandGuardが担うのは、物理的なセキュアNFCタグ、管理されたエンコードと製品への紐付け、そして選択したソリューションの範囲内でのオンライン検証です。検証まで含むソリューションでは、登録された製品パスポートの参照先へ、管理された形で引き渡すことができます。衣料品は用途の一例です。別の製品では、素材や使用環境を評価したうえで、製品に残して使う表面取り付け型NFCタグが適する場合もあります。
必要なデータをそろえ、その正確性を確保し、アクセス権を実装して利用可能な状態を維持する仕事は、引き続きパスポート提供者と責任を負う事業者が担います。認証機能を加えれば、これらが自動的にそろうわけではなく、DPPへの適合が保証されるわけでもありません。システム間の接続方法は、案件ごとに合意する必要があります。構成案の提示と、完成済みの連携機能の提供は区別しなければなりません。
ブランドが判断する際は、何を守る必要があるのかが基準になります。まず製品情報を閲覧できるようにしたいのであれば、認められた印刷キャリアで十分な場合があります。一方、識別情報のコピー、偽物へのすり替え、タグの移し替えが現実的なリスクであれば、セキュアNFCは固定リンクにはない証拠を加えられます。ただし、その効果を支えるのは、適切な発行、取り付け、検証の運用です。
両方を組み合わせる一番の理由は、購入者が最初に抱いた疑問に、より確かな答えを用意することです。この情報は、目の前の品物とどうつながっているのか。1つのタグで、その答えにたどり着きやすくできます。信頼できる状態を保つには、最初の読み取りが終わった後も、実物と記録の関係を維持しなければなりません。ほかの構造や方式については、偽造防止ラベルの選び方をご覧ください。
DPPとセキュアNFCに関するよくある質問
デジタルプロダクトパスポートがあれば、偽造品を防げますか?
パスポートがあるだけでは、実物が本物だとは確認できません。公開された固定リンクから情報を提供し、そのリンクと実物の対応を追加で確認しない仕組みでは、別の製品に入口を転用される可能性があります。その悪用を検知できるかどうかは、検証の設計によります。これは特定の条件下で生じるリスクであり、すべてのDPPが脆弱である、あるいは悪用が広く起きているという意味ではありません。
1つのNFCタグに、必要なQRコードも付けられますか?
適用される形式や取り付け位置の規則が認める場合、1つの物理タグにセキュアNFCと印刷QRコードを組み合わせられます。QRコードからはパスポート情報にアクセスし、セキュアNFCの経路では認証のための証拠を加える構成が可能です。どちらの経路でも、何を検証したのか、あるいは検証を行っていないのかを明確にする必要があります。
NFCの代わりに、暗号認証に対応したUHF RFIDも使えますか?
用途に合った設計であれば、暗号認証に対応したUHF RFIDを組み込むことは可能です。NXP UCODE DNA Trackは、AES認証をサポートする製品の一例です。UHFは専用リーダーを使う運用や一括読み取りに向いています。一方、一般的なNFC対応スマートフォンはUHFタグを読み取れないため、消費者がスマートフォンで利用する用途では、セキュアNFCが実用的な選択肢になります。これは技術の違いについての説明であり、BrandGuardが現在、暗号認証付きUHFサービスを提供しているという意味ではありません。
デジタルプロダクトパスポート全体をNFCチップに保存するのですか?
この記事で扱うオンライン構成では、そうではありません。タグにはアクセスの入口と認証に関わるデータを持たせ、パスポートの情報は接続先のシステムで保持します。識別子とアクセス経路を適切に維持していれば、権限を持つ担当者が、物理タグを書き換えずに情報を更新できます。
出典と本記事の対象範囲
- EU ESPR — 規則(EU)2024/1781、第9〜11条
- 欧州委員会 — デジタルプロダクトパスポートに関するFAQ
- 欧州委員会 — バッテリーパスポートとQRコードによるアクセス
- NXP AN12196 — Secure Dynamic Messagingの設定と応用に関するガイダンス
- NXP NT4H2421Gx — NTAG 424 DNA、応答の再利用に関する制約は9.3〜9.3.1節
- GS1 Digital Link — URI構文標準
- NXP UCODE DNA Track — AESに対応したUHF RFID
- GS1電子署名技術実装ガイドライン — 第4.3節、バーコードの複製と物理的なセキュリティ表示
出典は2026年9月5日に確認しました。ジャケットの購入・修理・再販は説明用の想定であり、実際の導入事例や試験結果ではありません。システムの構成案、チップの機能、法的要件は区別して説明しています。最終的な義務や取り付け構造の性能は、対象製品と案件の条件によって異なります。